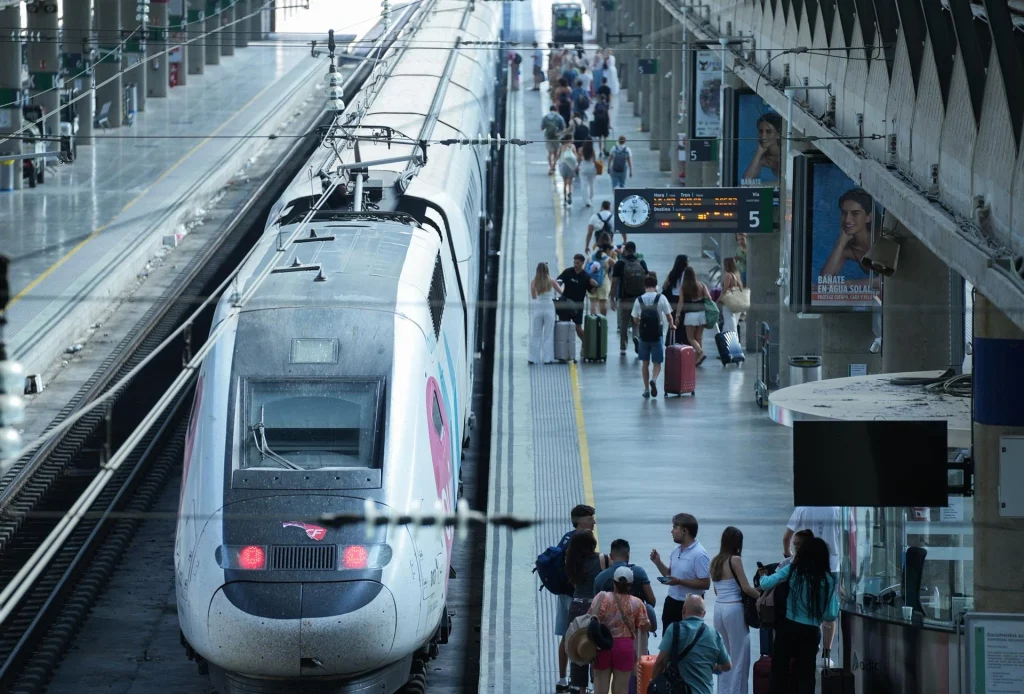
Renfe ha iniciado una investigación técnica a raíz de un "incidente de ciberseguridad" vinculado a la obtención de datos de viajeros. Este incidente se originó en servidores de Adif previamente comprometidos y que estaban conectados a las redes de la compañía estatal. En un comunicado, Renfe ha señalado que los ataques accedieron a un volumen "limitado" de información de clientes, como nombres y direcciones de correo electrónico, sin que se viera afectada ninguna información bancaria o financiera.
Renfe ha destacado que su respuesta fue "inmediata", activando protocolos de respuesta, aislando los entornos implicados y adoptando medidas extraordinarias en colaboración con especialistas independientes en ciberseguridad. Aunque la investigación continúa, la empresa ha descartado la sustracción de medios de pago, números de DNI u otros datos sensibles. Además, no hay indicios de que el material haya sido divulgado públicamente.
Renfe refuerza continuamente sus medidas de ciberseguridad mientras colabora con las autoridades para aclarar los hechos
Este suceso ocurre después de semanas de intentos de ataque informático contra la infraestructura de Renfe, que fueron bloqueados exitosamente por sus sistemas de protección.
Por su parte, Adif informó haber detectado una "actividad inusual" el jueves por la noche dentro de sus sistemas. Desde entonces, sus especialistas en ciberseguridad han trabajado para contrarrestar el ataque y contener su impacto. Adif aseguró que ninguna aplicación ni sistema relacionado con la explotación ferroviaria resultó afectado, garantizando así la normalidad en la circulación ferroviaria.
Además, Adif ha presentado la denuncia correspondiente y ha informado del suceso al Centro Criptológico Nacional (CCN). También ha alertado a empresas y proveedores potencialmente afectados para que adopten las medidas necesarias.